Badan Siber dan Sandi Negara (BSSN) mencatat sekitar 5,5 miliar serangan siber terdeteksi sepanjang 2025. Pada Juni 2026, sebuah perusahaan keamanan siber menyebut ransomware tidak lagi hanya menyasar bank, tetapi juga rumah sakit dan manufaktur, dan bahwa peretas mulai memakai kecerdasan buatan (AI) untuk menemukan celah dan mempercepat serangan (Wandira, 2026).
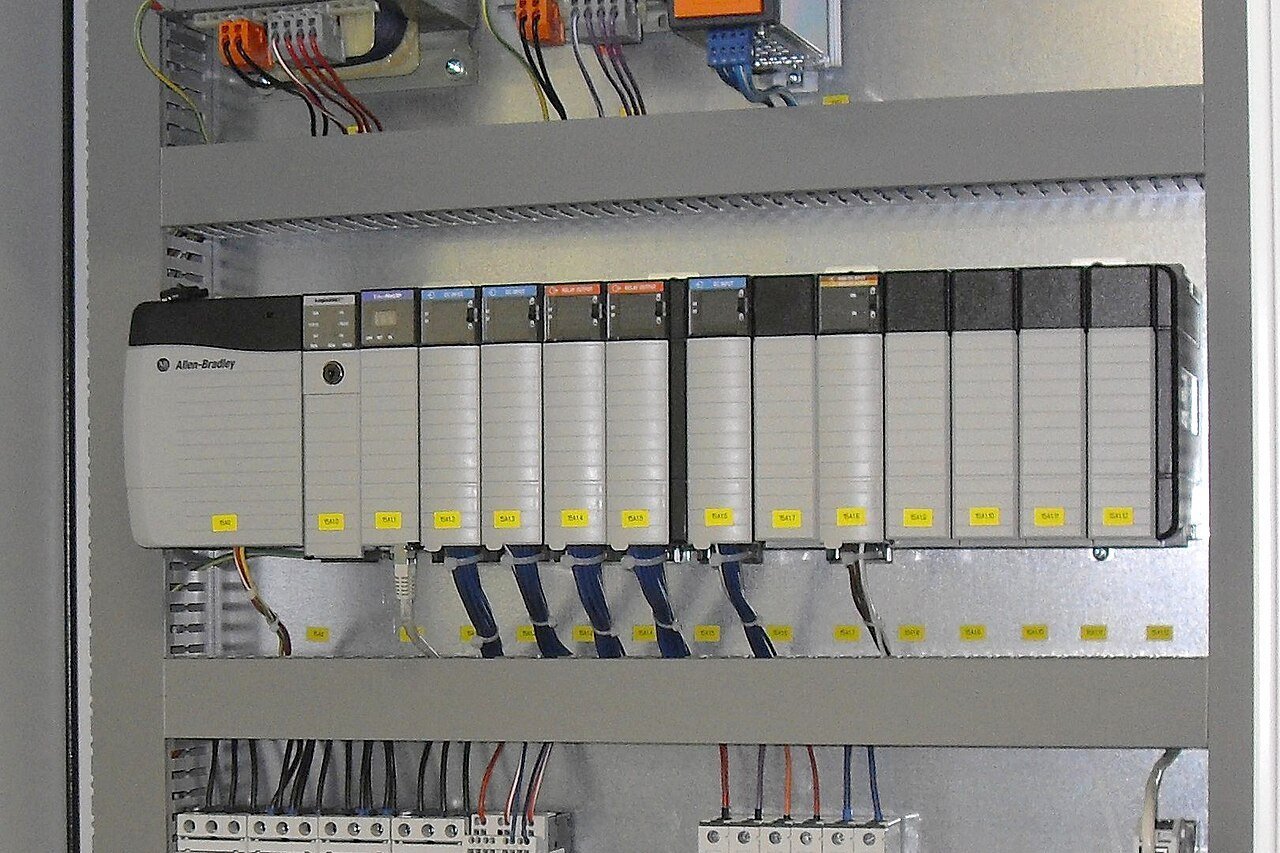
Peringatan yang lebih dekat dengan lantai produksi terbit pada 19 Agustus 2026. National Security Agency, Cybersecurity and Infrastructure Security Agency, Federal Bureau of Investigation, Department of Energy, dan Environmental Protection Agency Amerika Serikat menyatakan bahwa programmable logic controller (PLC) Siemens S7 sedang aktif disasar, termasuk seri S7-1500 yang mencakup pengendali keselamatan seri F. Pelaku memakai layanan pemindai internet untuk menemukan PLC yang terhubung ke internet atau tidak tersegmentasi dengan baik, memanfaatkan kredensial bawaan, dan menjalankan skrip buatan AI yang menyamar sebagai alat pemantauan untuk membaca dan menulis memori PLC. Sektor yang paling disasar meliputi manufaktur penting, energi, air dan limbah, kimia, serta pangan dan pertanian, dan eksploitasi dapat berujung pada gangguan proses, insiden keselamatan, atau kerusakan peralatan (National Security Agency [NSA] dkk., 2026). Studi kasus ini membaca satu kejadian yang menunjukkan ke mana ancaman semacam itu dapat mengarah: serangan Triton pada 2017.
Kronologi Menurut Dakwaan
Dokumen resmi pemerintah Amerika Serikat tentang kejadian ini tidak menyebut nama fasilitasnya. Sumber resmi yang kami pakai adalah dakwaan, yang berisi tuduhan dan belum merupakan putusan pengadilan. Menurut Departemen Kehakiman AS, antara Mei dan September 2017 para terdakwa meretas sistem sebuah kilang di luar negeri dan memasang malware yang dinamai Triton pada sistem keselamatan buatan Schneider Electric. Malware itu dirancang untuk mencegah sistem keselamatan kilang berfungsi. Upaya tersebut membuat sistem keselamatan memicu dua penghentian darurat secara otomatis (U.S. Department of Justice [DOJ], 2022).
Faktor yang Berperan
Kajian atas 82 insiden siber di industri proses dan sektor serupa, seperti kimia, petrokimia, pembangkit energi, serta pengolahan air dan limbah, memetakan tahapan umum serangan pada sistem kendali otomatis, teknik peretasan yang paling sering dipakai, dan penangkal yang dapat diterapkan. Kajian yang sama menegaskan bahwa serangan siber dapat memicu kejadian besar seperti pelepasan bahan berbahaya, kebakaran, dan ledakan (Iaiani dkk., 2021). Peringatan Agustus 2026 menambahkan faktor yang lebih praktis: perangkat yang terhubung langsung ke internet, perangkat lunak yang tidak diperbarui, kredensial bawaan, serta akses jarak jauh oleh penyedia jasa atau integrator sistem yang sering tidak disadari pemilik aset (NSA dkk., 2026).
Analisis Lapisan Pelindung
Dalam kajian risiko proses seperti LOPA, sistem instrumentasi keselamatan (SIS) dihitung sebagai lapisan pelindung yang independen dari sistem kendali dasar. Menurut kami, Triton menunjukkan bahwa independensi itu bukan sifat bawaan perangkat, melainkan hasil rancangan dan pengelolaan. Ketika SIS dapat dijangkau dari jaringan yang sama dengan sistem kendali, atau dari stasiun rekayasa yang terhubung ke jaringan kantor, satu jalur serangan dapat melemahkan dua lapisan sekaligus, dan angka pengurangan risiko dalam LOPA menjadi terlalu optimistis. IEC 61511-1 edisi 2016 sudah mewajibkan penilaian risiko keamanan siber untuk SIS (International Electrotechnical Commission [IEC], 2016), tetapi kewajiban itu baru berarti bila hasilnya masuk ke HAZOP, LOPA, dan pengelolaan perubahan.
Hal lain yang patut dicatat adalah tanda awalnya. Dalam kasus ini, yang terlihat dari luar adalah penghentian otomatis. Trip yang tidak jelas penyebabnya mudah dicatat sebagai gangguan instrumen biasa, padahal bisa menjadi satu-satunya petunjuk awal. Peringatan 2026 juga menyatakan bahwa AI sangat mengurangi keahlian dan waktu yang dibutuhkan untuk membuat alat serangan PLC (NSA dkk., 2026). Kami membacanya sebagai tanda bahwa kelompok pelaku yang mampu menyerang pengendali di pabrik akan makin luas.
Pelajaran untuk Pabrik
- Inventarisasi semua PLC dan SIS, termasuk mana yang dapat dijangkau dari internet atau dari jaringan kantor.
- Putus akses internet langsung ke pengendali, dan alihkan akses jarak jauh penyedia jasa ke jalur yang terkendali, tercatat, dan diawasi.
- Ganti kredensial bawaan dan terapkan pembaruan keamanan sesuai rekomendasi pabrikan.
- Masukkan skenario siber ke HAZOP dan LOPA, dan perlakukan setiap perubahan logika pengendali sebagai perubahan yang dikelola.
- Selidiki trip yang tidak terjelaskan dengan melibatkan tim instrumentasi dan IT/OT.
- Latih respons insiden siber bersama tim operasi dan tim tanggap darurat.
Dari sisi keselamatan proses, Nusa Safety dapat membantu memasukkan skenario serangan siber ke Studi HAZOP & LOPA, meninjau pengelolaan perubahan dan integritas lapisan pelindung melalui Telaah Process Safety Management, serta merancang alur pelaporan dan tindak lanjut digital melalui Digitalisasi HSE, bekerja sama dengan tim IT/OT perusahaan. Nusa Safety hanya menerbitkan sertifikat pelatihan internal dan bukan PJK3. Untuk membicarakan kebutuhan fasilitas tertentu, silakan hubungi tim Nusa Safety.
Artikel ini adalah informasi umum dan bukan nasihat hukum atau profesional untuk kasus tertentu.
Daftar Pustaka
- Iaiani, M., Tugnoli, A., Bonvicini, S., & Cozzani, V. (2021). Analysis of cybersecurity-related incidents in the process industry. Reliability Engineering & System Safety, 209, 107485. https://doi.org/10.1016/j.ress.2021.107485
- International Electrotechnical Commission. (2016). Functional safety - Safety instrumented systems for the process industry sector - Part 1 - Framework, definitions, system, hardware and application programming requirements (IEC 61511-1:2016). https://webstore.iec.ch/en/publication/24241
- National Security Agency, Cybersecurity and Infrastructure Security Agency, Federal Bureau of Investigation, Department of Energy, & Environmental Protection Agency. (2026). Defending against an active threat to Siemens S7 Series PLCs (Joint Cybersecurity Advisory, TLP:CLEAR). https://www.ic3.gov/CSA/2026/260819.pdf
- U.S. Department of Justice. (2022, March 24). Four Russian government employees charged in two historical hacking campaigns targeting critical infrastructure worldwide. https://www.justice.gov/opa/pr/four-russian-government-employees-charged-two-historical-hacking-campaigns-targeting-critical
- Wandira, L. (2026, June 19). BSSN catat 5,5 miliar serangan siber, industri RI hadapi ancaman AI hingga ransomware [BSSN records 5.5 billion cyberattacks as Indonesian industry faces threats from AI to ransomware]. Kontan. https://nasional.kontan.co.id/news/bssn-catat-55-miliar-serangan-siber-industri-ri-hadapi-ancaman-ai-hingga-ransomware